Virenscanner im Unternehmen
„Wir haben einen Virenscanner“
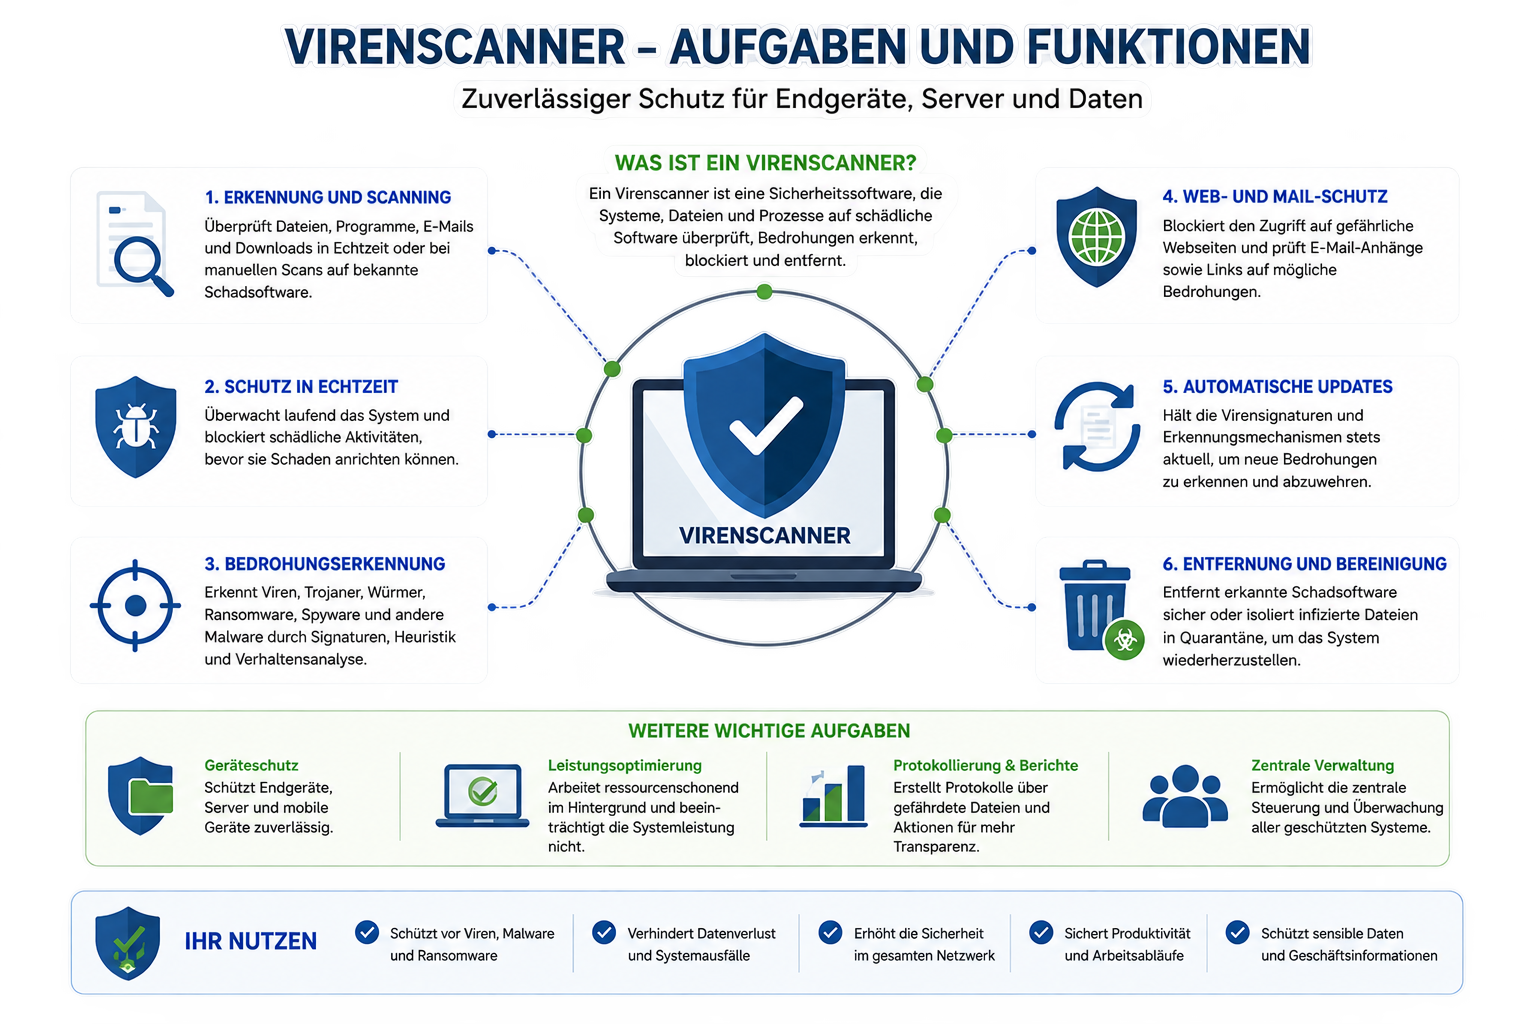
Ein Virenscanner gehört seit vielen Jahren zur Standardausstattung eines Computers. Datei herunterladen, Virenscanner prüft sie, Schadsoftware wird erkannt und blockiert – so einfach war das zumindest einmal gedacht.
In modernen Unternehmensnetzwerken sieht die Realität deutlich komplexer aus.
Cyberangriffe bestehen heute häufig nicht mehr aus einer einzelnen infizierten Datei. Angreifer nutzen gestohlene Zugangsdaten, Sicherheitslücken, manipulierte Webseiten, E-Mails, Makros oder reguläre Windows-Werkzeuge, um sich Zugriff auf ein System zu verschaffen.
Ein klassischer Virenscanner kann deshalb nur ein Teil eines modernen Sicherheitskonzeptes sein.
Angriffe haben sich verändert
Früher ließ sich Schadsoftware häufig anhand einer bekannten Signatur erkennen. Eine bestimmte Datei wurde als Virus identifiziert und anschließend gelöscht oder in Quarantäne verschoben.
Diese Technik gibt es weiterhin – sie reicht alleine aber nicht mehr aus.
Moderne Angriffe versuchen bewusst, klassische Erkennungsverfahren zu umgehen. Teilweise kommen dabei sogar Programme und Funktionen zum Einsatz, die auf einem Windows-System bereits vorhanden sind.
Der Angriff sieht dann auf den ersten Blick möglicherweise gar nicht wie Schadsoftware aus.
Eine moderne Sicherheitslösung muss deshalb nicht nur fragen:
„Ist diese Datei bekannt und gefährlich?“
Sie muss auch erkennen können:
„Verhält sich dieser Prozess gerade ungewöhnlich?“
Verhalten statt nur Dateien beobachten
Genau hier kommen moderne Endpoint-Security-Lösungen ins Spiel.
Sie überwachen nicht ausschließlich Dateien, sondern betrachten beispielsweise Prozesse, Netzwerkkommunikation, gestartete Programme und ungewöhnliche Aktivitäten auf einem Arbeitsplatz oder Server.
Versucht ein Programm plötzlich, große Mengen von Dateien zu verändern? Startet eine Office-Anwendung unerwartet weitere Systemprozesse? Baut ein Gerät Verbindungen zu ungewöhnlichen Zielen auf?
Solche Zusammenhänge können wichtige Hinweise auf einen Angriff sein.
Das ermöglicht es, Bedrohungen zu erkennen, die einem klassischen signaturbasierten Virenscanner möglicherweise entgehen würden.
Der Arbeitsplatz ist nur ein Angriffspunkt
Ein weiterer wichtiger Punkt: Cyberangriffe konzentrieren sich längst nicht nur auf den klassischen Büro-PC.
Zur Unternehmens-IT gehören häufig:
- PCs und Notebooks
- Server
- Microsoft-365-Konten
- E-Mail-Systeme
- Firewalls
- Netzwerkgeräte
- mobile Arbeitsplätze
- Cloud-Anwendungen
- VPN-Zugänge
Wird nur der Arbeitsplatz mit einem Virenscanner geschützt, bleiben viele andere mögliche Angriffswege unberücksichtigt.
Deshalb sollten Sicherheitsmaßnahmen möglichst aufeinander abgestimmt sein.
Updates sind ein Teil der Sicherheit
Eine leistungsfähige Endpoint-Security kann viel erkennen und verhindern. Sicherheitslücken in Betriebssystemen und Anwendungen sollte man trotzdem möglichst schnell schließen.
Veraltete Software kann Angreifern einen direkten Einstieg ermöglichen.
Ein vernünftiges Patchmanagement gehört deshalb genauso zu einem Sicherheitskonzept wie Virenschutz und Firewall.
Gerade bei vielen Arbeitsplätzen sollte die Installation wichtiger Updates nicht davon abhängen, ob ein Mitarbeiter gelegentlich selbst auf „Aktualisieren“ klickt.
E-Mail bleibt ein wichtiger Angriffsweg
Viele Angriffe beginnen weiterhin mit einer E-Mail.
Dabei muss nicht einmal ein klassischer Dateianhang enthalten sein. Ein Link auf eine gefälschte Microsoft-365-Anmeldeseite kann bereits ausreichen.
Gibt ein Mitarbeiter dort seine Zugangsdaten ein, hilft der Virenscanner auf seinem PC möglicherweise überhaupt nicht – denn technisch wurde keine Schadsoftware ausgeführt.
Deshalb gehören auch E-Mail-Sicherheit, Spam- und Phishing-Schutz sowie eine Mehrfaktor-Authentifizierung zu einer vernünftigen Absicherung.
Eine Firewall schützt den Übergang zum Internet
Auch die Firewall ist ein wichtiger Bestandteil der Unternehmenssicherheit.
Moderne Firewalls können deutlich mehr als lediglich Internetzugänge freigeben oder sperren. Sie können beispielsweise Netzwerkverkehr analysieren, unerwünschte Anwendungen erkennen und verdächtige Verbindungen blockieren.
Damit entsteht eine weitere Schutzebene.
Der große Vorteil mehrerer Sicherheitsebenen liegt darin, dass ein einzelner Fehler nicht automatisch zu einem erfolgreichen Angriff führen muss.
Backup bleibt unverzichtbar
Auch bei sehr guten Sicherheitsmaßnahmen kann niemand garantieren, dass ein Angriff niemals erfolgreich sein wird.
Deshalb gehört ein funktionierendes Backup zu jedem Sicherheitskonzept.
Wichtig ist dabei nicht nur, dass Datensicherungen vorhanden sind.
Es sollte regelmäßig geprüft werden:
Sind die Sicherungen vollständig?
Sind sie vor Manipulation geschützt?
Und vor allem: Können die Daten im Ernstfall tatsächlich wiederhergestellt werden?
Ein Backup, das noch nie getestet wurde, vermittelt möglicherweise nur eine vermeintliche Sicherheit.
Sicherheit besteht aus mehreren Ebenen
Ein moderner Schutz für Unternehmens-IT besteht deshalb aus mehreren Bausteinen.
Endpoint Security schützt Arbeitsplätze und Server.
Die Firewall kontrolliert Netzwerkverbindungen.
E-Mail-Security reduziert Phishing und gefährliche Nachrichten.
Updates schließen bekannte Sicherheitslücken.
Backups sorgen dafür, dass wichtige Daten wiederhergestellt werden können.
Und eine zentrale Überwachung hilft dabei, Probleme möglichst frühzeitig zu erkennen.
Unser Fazit
Ein Virenscanner ist weiterhin wichtig.
Alleine reicht er aber nicht mehr aus.
Unternehmen sollten IT-Sicherheit deshalb nicht als einzelnes Produkt betrachten, sondern als Zusammenspiel unterschiedlicher Maßnahmen.
Dabei muss ein Sicherheitskonzept nicht unnötig kompliziert sein. Gerade für kleinere und mittelständische Unternehmen geht es darum, die tatsächlich vorhandenen Risiken zu betrachten und passende Schutzmaßnahmen miteinander zu kombinieren.
Denn am Ende zählt nicht, wie viele Sicherheitsprodukte eingesetzt werden.
Entscheidend ist, wie gut sie zusammenarbeiten und wie schnell ein Problem erkannt wird.
Mehr zu Virenscannern