Bitdefender GravityZone – Endpoint Security für Unternehmen
Vom klassischen Endgeräteschutz bis zu EDR und XDR
Ein moderner Endpoint-Schutz muss heute mehr leisten als Dateien auf bekannte Viren zu überprüfen. Angriffe können über Webseiten, Anwendungen, Sicherheitslücken, Benutzerkonten oder Netzwerkverbindungen beginnen. Oft besteht ein Angriff aus mehreren einzelnen Vorgängen, die für sich genommen zunächst unauffällig wirken.
Mit Bitdefender GravityZone setzen wir deshalb auf eine Sicherheitsplattform, die sich an die Anforderungen eines Unternehmens anpassen lässt.
Der Einstieg ist ein zentral verwalteter Schutz für Arbeitsplätze und Server. Werden höhere Anforderungen an Erkennung, Analyse und Reaktion gestellt, lässt sich die Umgebung bis hin zu EDR und XDR ausbauen.
So muss nicht jeder Betrieb mit der umfangreichsten Lösung beginnen.
GravityZone Business Security
Business Security bildet den Einstieg in die GravityZone-Plattform für Unternehmen.
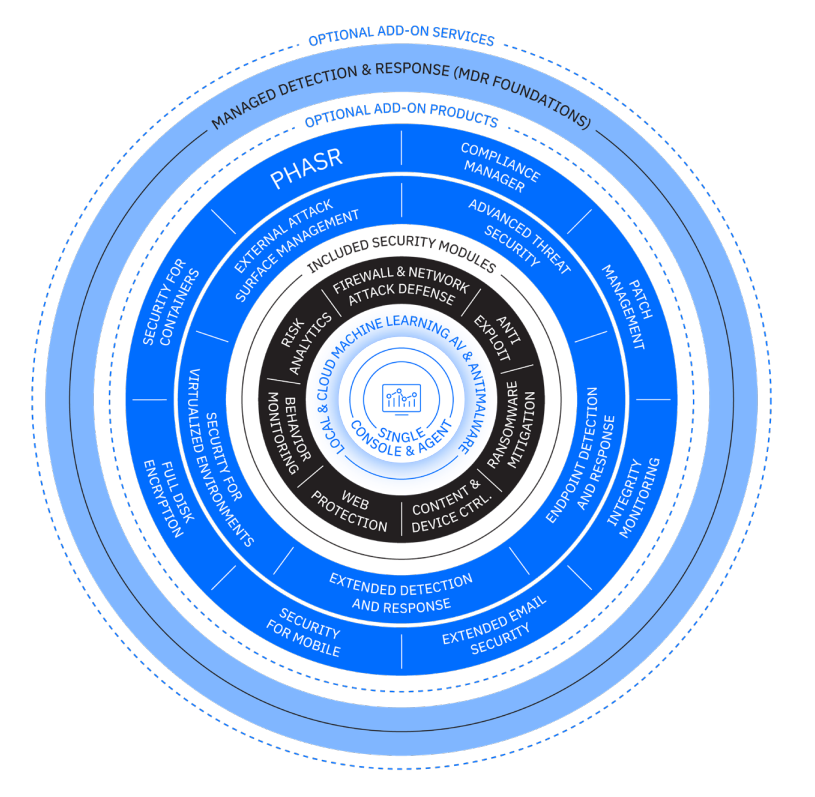
Die Lösung schützt Arbeitsplätze und Server und verwaltet die Sicherheit der eingebundenen Systeme zentral. Dabei kommen verschiedene Schutztechnologien zum Einsatz, die weit über einen einfachen Virenscanner hinausgehen.
Dazu gehören unter anderem Schutz vor Malware und Ransomware, Advanced Anti-Exploit, Network Attack Defense sowie Funktionen zur Kontrolle von Internetzugriffen und externen Geräten.
Über die zentrale GravityZone-Konsole lassen sich Sicherheitsrichtlinien vorgeben und der Zustand der geschützten Systeme überwachen.
Für kleinere Unternehmen, die einen professionell verwalteten Endpoint-Schutz benötigen, ist das häufig bereits eine passende Grundlage.
GravityZone Business Security Premium
Business Security Premium erweitert den klassischen Endpoint-Schutz um zusätzliche Funktionen zur Erkennung und Untersuchung komplexerer Angriffe.
Ein wesentlicher Unterschied ist die Angriffsforensik und -visualisierung. Sicherheitsereignisse werden damit nicht nur als einzelne Meldungen betrachtet. Zusammenhänge eines Angriffs lassen sich nachvollziehen und grafisch darstellen.
Hinzu kommt der Sandbox Analyzer. Verdächtige Dateien können in einer isolierten Cloud-Umgebung analysiert werden, bevor sie im Unternehmensnetzwerk Schaden anrichten.
Business Security Premium eignet sich damit für Unternehmen, die mehr Einblick in Sicherheitsereignisse benötigen und bei verdächtigen Aktivitäten nachvollziehen möchten, was tatsächlich auf einem System passiert ist.
GravityZone Business Security Enterprise mit EDR
Bei höheren Sicherheitsanforderungen kommt GravityZone Business Security Enterprise ins Spiel.
Hier wird der präventive Endpoint-Schutz um Endpoint Detection and Response – EDR erweitert.
EDR betrachtet Aktivitäten auf einem Endpoint über einen längeren Zeitraum und setzt einzelne Ereignisse miteinander in Beziehung. Dadurch können Angriffsketten sichtbar werden, die bei der Betrachtung einer einzelnen Datei oder Warnmeldung möglicherweise nicht erkennbar wären.
Das ist beispielsweise interessant, wenn ein Angreifer zunächst Zugang zu einem System erhält, anschließend Prozesse startet, Zugangsdaten verwendet und versucht, sich auf weitere Systeme auszubreiten.
EDR hilft dabei, solche Vorgänge zu erkennen, zu untersuchen und gezielt darauf zu reagieren.
Was bedeutet EDR konkret?
Endpoint Detection and Response ergänzt den klassischen Schutz um eine deutlich tiefere Analyse.
Statt nur die Frage zu beantworten:
„Ist diese Datei gefährlich?“
geht es bei EDR eher darum:
„Was ist auf diesem Rechner passiert und welche Vorgänge gehören möglicherweise zusammen?“
Für Unternehmen bedeutet das mehr Transparenz bei komplexeren Sicherheitsvorfällen und bessere Möglichkeiten zur Untersuchung und Reaktion.
XDR – der Blick geht über den Rechner hinaus
Ein Angriff findet allerdings nicht zwangsläufig nur auf einem Endpoint statt.
Ein kompromittiertes Benutzerkonto in Microsoft 365, ungewöhnliche Anmeldungen, verdächtiger Netzwerkverkehr und Aktivitäten auf einem Arbeitsplatz können Bestandteile desselben Angriffs sein.
Hier setzt Extended Detection and Response – XDR an.
XDR erweitert die Erkennung über den einzelnen Endpoint hinaus und führt Sicherheitsinformationen aus verschiedenen Bereichen zusammen.
Je nach eingesetzten XDR-Sensoren können dabei beispielsweise folgende Bereiche einbezogen werden:
Identity
Überwachung von Identitäten und Benutzerkonten. Dazu gehören unter anderem Active Directory, Microsoft Entra ID und unterstützte Cloud-Identitätsdienste.
Produktivität
Einbindung von Microsoft 365 und Google Workspace. Dadurch können beispielsweise verdächtige Anmeldungen, Phishing-Aktivitäten oder andere auffällige Vorgänge in die Analyse einbezogen werden.
Netzwerk
Analyse von Netzwerkaktivitäten. Damit können unter anderem laterale Bewegungen innerhalb eines Netzwerks, Port-Scans, Brute-Force-Angriffe oder auffälliger Datenverkehr erkannt werden.
Cloud
Einbindung von Cloud-Umgebungen wie Microsoft Azure, AWS und Google Cloud.
Die Informationen dieser unterschiedlichen Quellen werden miteinander korreliert. Dadurch entsteht ein wesentlich vollständigeres Bild eines möglichen Angriffs.
EPP, EDR oder XDR?
Welche Stufe sinnvoll ist, hängt von der IT-Umgebung und dem gewünschten Sicherheitsniveau ab.
Endpoint Protection – EPP
Der Schwerpunkt liegt auf Prävention. Schadsoftware, Ransomware, Exploits und andere Bedrohungen sollen möglichst verhindert werden, bevor sie Schaden verursachen.
Endpoint Detection & Response – EDR
Zusätzlich zur Prävention werden Aktivitäten auf den Endpoints analysiert und miteinander in Beziehung gesetzt. Verdächtige Angriffsketten können untersucht und Reaktionsmaßnahmen eingeleitet werden.
Extended Detection & Response – XDR
Die Analyse wird über den Endpoint hinaus erweitert. Identitäten, Microsoft 365, Netzwerk, Cloud-Dienste und weitere Datenquellen können Teil der Angriffserkennung werden.
Damit lässt sich die Sicherheitsarchitektur passend zum Unternehmen aufbauen und später erweitern.
Zusätzliche GravityZone-Module
Neben den verschiedenen Sicherheitsstufen bietet GravityZone weitere Module und Add-ons. Welche davon verfügbar und sinnvoll sind, hängt von der eingesetzten Edition und Lizenzierung ab.
Patch Management
Fehlende Sicherheitsupdates gehören zu den Problemen, die sich im laufenden Betrieb vermeiden lassen.
Mit GravityZone Patch Management können unterstützte Betriebssysteme und Anwendungen auf fehlende Updates geprüft werden. Patches lassen sich anschließend zentral verteilen.
Gerade bei vielen Arbeitsplätzen reduziert das den manuellen Pflegeaufwand.
Full Disk Encryption
Notebooks verlassen regelmäßig das Unternehmen. Bei Verlust oder Diebstahl sollte deshalb nicht automatisch auch der Zugriff auf die gespeicherten Unternehmensdaten möglich sein.
Mit Full Disk Encryption lässt sich die Laufwerksverschlüsselung zentral über GravityZone verwalten.
Weitere Module
Abhängig von der eingesetzten GravityZone-Umgebung stehen weitere Erweiterungen zur Verfügung, beispielsweise für den Schutz von Cloud-Workloads, virtuellen Umgebungen, Containern und mobilen Geräten.
Wir stellen die benötigten Komponenten passend zur vorhandenen Infrastruktur zusammen, statt Funktionen zu lizenzieren, die im Unternehmen gar nicht eingesetzt werden.
Eine Plattform – unterschiedliche Sicherheitsstufen
Der Vorteil von GravityZone liegt für uns im modularen Aufbau.
Ein kleiner Betrieb kann mit einem zentral verwalteten Endpoint-Schutz beginnen. Steigen die Anforderungen, kann die Sicherheitsumgebung erweitert werden.
Business Security
Endpoint Protection für Arbeitsplätze und Server.
Business Security Premium
Erweiterter Endpoint-Schutz mit zusätzlichen Analyse-, Forensik- und Sandbox-Funktionen.
Business Security Enterprise
Endpoint Protection kombiniert mit EDR für eine tiefere Erkennung und Untersuchung von Angriffen.
XDR
Erweitert die Erkennung über den Endpoint hinaus und bezieht beispielsweise Identitäten, Microsoft 365, Netzwerk und Cloud-Umgebungen ein.
So entsteht keine Sicherheitslösung von der Stange. Wir wählen die Funktionen danach aus, welche Systeme vorhanden sind und welches Schutzniveau benötigt wird.
Monatliche oder jährliche Lizenzierung
Auch bei der Lizenzierung bietet GravityZone unterschiedliche Möglichkeiten.
Jahreslizenz
Bei einer klassischen Jahreslizenz wird die benötigte Anzahl an Geräten für einen festgelegten Zeitraum lizenziert.
Das eignet sich besonders für Unternehmen mit einer weitgehend konstanten Anzahl an Arbeitsplätzen und Servern.
Monatliches Modell
Über das Bitdefender-MSP-Modell können wir GravityZone auch monatlich bereitstellen.
Dabei lässt sich der Schutz wesentlich flexibler an die tatsächlich betreute Umgebung anpassen. Neue Arbeitsplätze oder Server können aufgenommen und nicht mehr benötigte Systeme wieder aus der Lizenzierung entfernt werden.
Gerade in Verbindung mit unserer laufenden IT-Betreuung und Clientpflege ist dieses Modell interessant.
Der Kunde erhält damit nicht einfach eine Lizenz, sondern auf Wunsch eine von uns eingerichtete und betreute Endpoint-Security-Lösung.
Welche Sicherheitsstufe und welche zusätzlichen Module benötigt werden, legen wir gemeinsam anhand der vorhandenen IT fest.
Einrichtung, Überwachung und Betreuung
Eine Endpoint-Security-Lösung ist nur so gut wie ihre Konfiguration.
Wir übernehmen deshalb nicht nur die Bereitstellung der Bitdefender-Lizenzen. Wir richten die GravityZone-Umgebung ein, installieren die benötigten Komponenten und erstellen passende Sicherheitsrichtlinien für Arbeitsplätze und Server.
Im laufenden Betrieb können wir die Umgebung weiter betreuen und Sicherheitsmeldungen kontrollieren.
Bei Bedarf lässt sich das Konzept mit FortiGate Firewall, Netzwerksegmentierung, Backup, E-Mail-Sicherheit und unserer Clientpflege zu einem umfassenderen Sicherheitskonzept verbinden.
So kann die IT-Sicherheit mit den Anforderungen des Unternehmens wachsen, ohne bei jeder Erweiterung wieder bei null anfangen zu müssen.
Welche GravityZone-Variante passt zu Ihrem Unternehmen?
Wir besprechen Endpoints, Server und Anforderungen an EDR oder XDR und wählen den passenden Schutzumfang